Por Arnaldo Reis Figueiredo
Um hacker não precisa roubar seu dinheiro, descobrir sua senha ou invadir seu celular para afetar sua vida. Basta conseguir alterar a temperatura de um freezer de supermercado, interferir nos sistemas de refrigeração de instalações que armazenam sangue para transfusões ou comprometer os serviços digitais de um porto.
Parece improvável que uma invasão digital possa chegar tão longe. Mas foi o que aconteceu na França. Em outubro de 2026, cerca de 700 supermercados foram atingidos por ataques que alteraram remotamente as configurações dos equipamentos de refrigeração. Em algumas unidades, a temperatura chegou a 50 graus, provocando a perda de alimentos e prejuízos expressivos. No dia 9 de novembro, autoridades francesas atribuíram a operação a uma unidade cibernética ligada à Guarda Revolucionária do Irã.
Poucas semanas depois, outro episódio acendeu um alerta. Um ataque contra uma empresa fornecedora de equipamentos de refrigeração afetou três instalações do serviço francês de sangue, alterando as configurações de armazenamento de produtos destinados a transfusões. Os alarmes permitiram uma resposta rápida das equipes e nenhum material foi perdido. Ainda assim, o caso mostrou que uma invasão pode atingir indiretamente estruturas essenciais para o atendimento médico, mesmo quando elas não são o alvo inicial.
No Brasil, o Porto de Santos também confirmou um ataque cibernético em novembro. Os sistemas administrativos e serviços digitais foram comprometidos, mas a movimentação de navios e cargas foi mantida. Para evitar a interrupção das atividades, a autoridade portuária recorreu a procedimentos alternativos. A Polícia Federal abriu investigação, enquanto a extensão do incidente e um eventual acesso indevido a dados ainda eram apurados.
Não se trata mais apenas de alguém tentando roubar uma senha ou invadir uma conta bancária. Em determinadas operações, o objetivo é atingir o funcionamento de uma empresa, provocar prejuízos econômicos, interromper serviços ou criar instabilidade. O computador invadido pode ser apenas o caminho para alcançar algo muito maior.
As motivações também variam. Organizações criminosas buscam dinheiro por meio de extorsões e roubo de informações. Grupos de espionagem procuram documentos estratégicos e dados de interesse político, militar ou econômico. Há ainda os chamados hacktivistas, que promovem ataques para protestar contra empresas ou governos, motivados por causas políticas, ambientais ou ideológicas.
A sabotagem digital tem outra finalidade: comprometer operações e estruturas. Já o ciberterrorismo envolve o uso de recursos digitais com finalidade terrorista, buscando provocar medo, intimidação ou desestabilização. Embora essas práticas possam se sobrepor, não são equivalentes. Um protesto digital não é automaticamente terrorismo, assim como um crime motivado por dinheiro não representa necessariamente uma operação de guerra.
A inteligência artificial acrescenta uma nova dimensão à disputa. Em 11 de novembro, uma investigação divulgada pela Reuters revelou que pesquisadores identificaram o uso de agentes de IA em uma operação de espionagem contra sistemas governamentais do Tadjiquistão. Mais de dois mil documentos relacionados à segurança nacional teriam sido obtidos por um grupo de hackers que utilizou essas ferramentas para organizar e executar etapas da invasão. A tecnologia, nesse caso, serviu para ampliar a capacidade de atuação dos invasores.
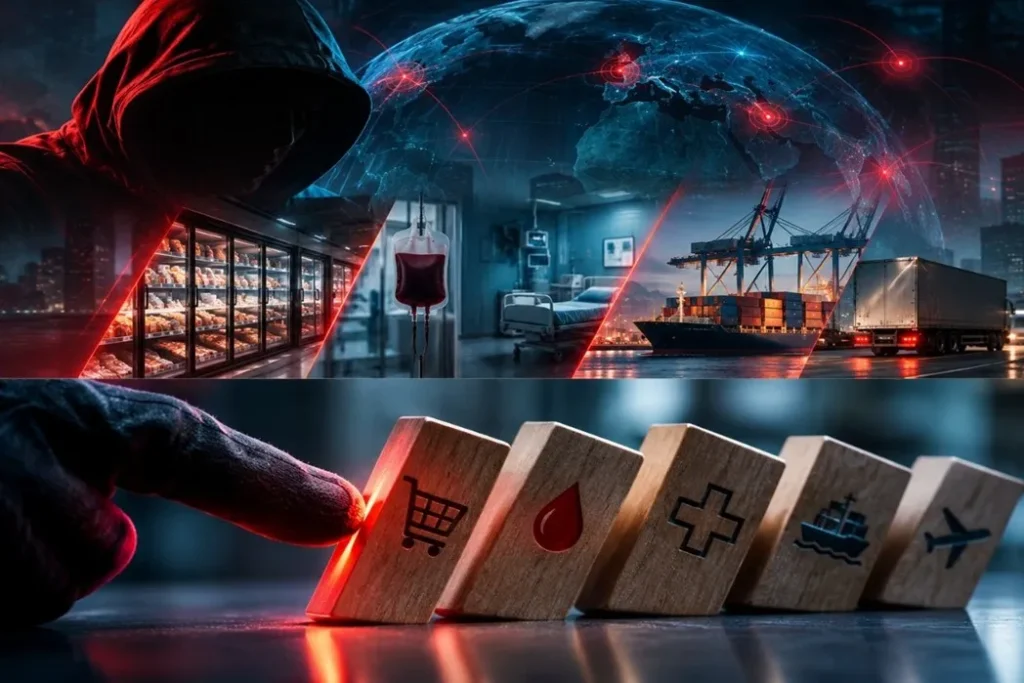
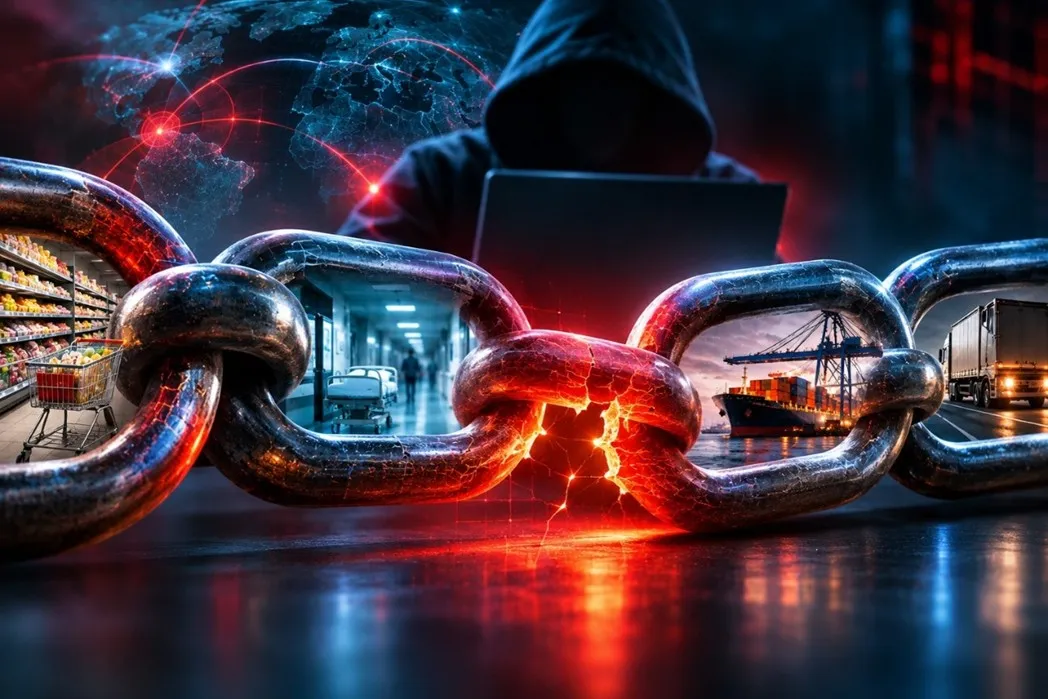
Imagem criada com ferramentas de inteligência artificial.
Quando o alvo está fora da tela
Existe um aspecto dessa discussão que merece atenção especial: uma empresa pode sofrer as consequências de um ataque mesmo sem ter sido o alvo inicial. Um hospital depende de fornecedores, laboratórios e serviços externos. Uma rede de supermercados precisa de sistemas de pagamento, refrigeração e distribuição. Uma transportadora está ligada a plataformas, clientes e operadores logísticos. Se um desses elos falha, os efeitos podem chegar muito além da organização atingida.
Pequenas e médias empresas também fazem parte dessa cadeia. Uma clínica, uma indústria ou um comércio nem sempre dispõe de recursos para responder a um incidente dessa natureza, mas depende de serviços digitais semelhantes aos utilizados por grandes organizações.
O Porto de Santos oferece um exemplo concreto da importância de estar preparado. A manutenção das operações por procedimentos alternativos mostra que a proteção de sistemas precisa vir acompanhada da capacidade de continuar trabalhando quando eles deixam de funcionar.
Pense em quantas atividades do seu dia dependem de estruturas que você nunca vê. O alimento que chega à prateleira, o exame realizado em um laboratório, o medicamento armazenado corretamente e a mercadoria que atravessa um porto. Por trás de cada uma dessas situações existe uma cadeia de equipamentos, fornecedores e serviços conectados.
É justamente aí que a dimensão das guerras cibernéticas se torna mais evidente. Seus efeitos não precisam aparecer na tela de um computador. Podem estar nos alimentos descartados, nos serviços interrompidos, nas cargas retidas e nos atendimentos comprometidos.
Durante muito tempo, a segurança de um país foi associada principalmente à defesa de suas fronteiras e instalações físicas. Hoje, também depende da proteção dos sistemas que mantêm sua economia e seus serviços essenciais em funcionamento.
A próxima crise pode não começar com uma explosão ou um confronto militar. Pode começar com a invasão de um sistema de refrigeração, de uma estrutura hospitalar ou de uma rede logística. E as pessoas afetadas talvez nem saibam que, por trás daquele problema cotidiano, houve uma operação cibernética.
Em um mundo no qual nossa rotina depende de estruturas que não vemos, quem está realmente preparado para protegê-las?